La plupart des guides de protection des données se concentrent sur les mêmes réflexes : mot de passe robuste, antivirus à jour, sauvegarde régulière. Ces bases restent valables pour protéger vos données informatiques au quotidien. Mais elles laissent un angle mort majeur : que se passe-t-il si c’est le compte administrateur de votre solution de sauvegarde qui est compromis, et pas simplement un fichier supprimé par erreur ?
Sauvegardes compromises : le scénario que la règle 3-2-1 ne couvre pas seule
La règle 3-2-1 (trois copies, deux supports différents, une copie hors site) est un standard répété partout. Elle protège contre la panne matérielle et la suppression accidentelle. Elle ne protège pas contre un attaquant qui prend le contrôle du logiciel de sauvegarde lui-même.
Les retours d’experts sur les rançongiciels récents montrent un changement de tactique. Les attaquants ciblent en priorité les consoles d’administration des sauvegardes avant de chiffrer les données de production. Si le compte admin du cloud ou du logiciel de backup n’est pas protégé par une authentification multifacteur distincte, toutes les copies de sauvegarde peuvent être détruites en une seule opération.
Les guides récents de réponse aux rançongiciels insistent sur deux points que les conseils grand public omettent presque toujours :
- Les sauvegardes doivent être isolées du réseau principal, pas seulement stockées sur un disque externe branché en permanence ou un dossier cloud synchronisé automatiquement.
- Une sauvegarde qui n’a jamais été testée en restauration complète ne vaut rien. Restaurer régulièrement un jeu de fichiers sur un poste séparé permet de vérifier que les données sont exploitables.
- Le compte d’administration des sauvegardes doit disposer de son propre MFA, séparé de celui utilisé pour les comptes utilisateurs courants, afin qu’une compromission de l’un ne donne pas accès à l’autre.
Ce modèle est parfois désigné sous le nom de règle 3-2-1-1-0 : une copie hors ligne, zéro erreur lors du dernier test de restauration. C’est un complément direct à la règle classique, pas un remplacement.
Des ressources spécialisées comme Secret Informatique détaillent ces approches de sécurisation des sauvegardes adaptées aux particuliers et aux petites structures, au-delà des conseils génériques.
Authentification multifacteur : pourquoi le SMS ne suffit plus
Activer la double authentification reste l’un des gestes les plus efficaces pour sécuriser vos comptes en ligne. En revanche, tous les facteurs d’authentification ne se valent pas.
La CNIL considère désormais l’OTP par SMS comme un facteur de faible robustesse. Le SMS peut être intercepté par détournement de ligne (SIM swapping) ou par des logiciels espions installés sur le téléphone. Ce constat pousse vers des solutions plus résistantes au phishing.
| Méthode MFA | Résistance au phishing | Praticité au quotidien |
|---|---|---|
| SMS / OTP | Faible (interceptable) | Très simple, aucun logiciel requis |
| Application d’authentification (TOTP) | Moyenne (code limité dans le temps) | Nécessite une app sur smartphone |
| Clé de sécurité physique / Passkey | Élevée (liée au domaine) | Requiert un appareil compatible |
Les passkeys, adoptées par un nombre croissant de services, lient l’authentification au domaine exact du site. Un faux site de phishing ne peut pas intercepter la validation. Pour protéger vos données personnelles, migrer vers une application d’authentification ou une passkey réduit considérablement le risque par rapport au SMS seul.
Chaîne de sous-traitance numérique : un risque invisible pour les données personnelles
Quand vous confiez vos fichiers à un service cloud, vous ne traitez pas uniquement avec l’éditeur du logiciel. Derrière lui interviennent des hébergeurs, des prestataires de maintenance, parfois des sous-traitants de sous-traitants. Chacun représente un point d’entrée potentiel.
La directive NIS2, en cours de transposition en France, élargit cette responsabilité. Les exigences de sécurité portent désormais sur toute la chaîne de sous-traitance numérique, pas seulement sur l’outil que vous utilisez directement. Pour un particulier, cela se traduit par une question simple : votre fournisseur de sauvegarde cloud publie-t-il des informations sur ses propres prestataires et sur les mesures de sécurité appliquées à vos données ?
Peu de services grand public communiquent clairement sur ce point. Vérifier la politique de confidentialité et les certifications de sécurité de votre fournisseur cloud (localisation des serveurs, chiffrement au repos, gestion des accès tiers) permet d’évaluer si vos fichiers sont réellement protégés ou simplement stockés.
Mises à jour et hygiène réseau : les gestes qui restent non négociables
Certains réflexes de sécurité des données gardent toute leur pertinence, à condition de les appliquer rigoureusement et pas seulement de les connaître.
Automatiser les mises à jour du système d’exploitation et des applications supprime le principal vecteur d’attaque exploité par les logiciels malveillants : les failles connues mais non corrigées. Un appareil à jour ferme la majorité des portes d’entrée utilisées par les rançongiciels.
Côté réseau, la connexion Wi-Fi domestique mérite autant d’attention que les comptes en ligne. Changer le mot de passe par défaut du routeur, désactiver le WPS et vérifier que le chiffrement WPA3 (ou au minimum WPA2) est actif empêche un voisin ou un passant d’accéder à votre trafic.
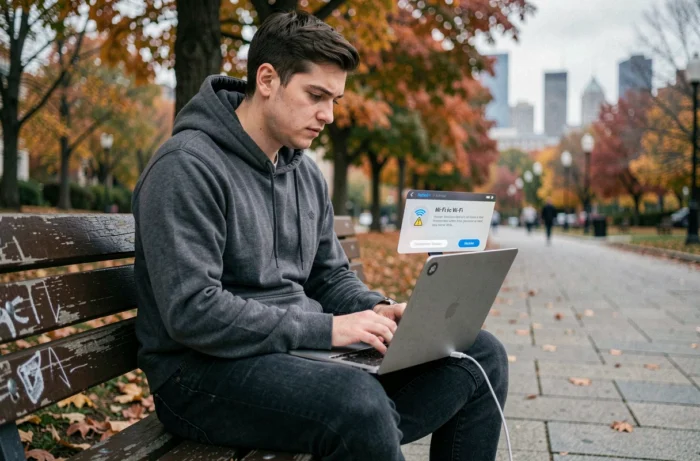
Pour les connexions hors domicile, un VPN chiffre les échanges sur les réseaux publics. Ce n’est pas une solution miracle contre tous les risques, mais un VPN empêche l’interception des données en transit sur un Wi-Fi ouvert.
Protéger ses données informatiques au quotidien ne repose plus sur une liste de dix gestes simples appliqués une fois. La fiabilité d’une sauvegarde se mesure à sa capacité à résister à la compromission du compte qui la gère, pas seulement à l’existence d’une copie. Tester la restauration, isoler les copies critiques et adopter une authentification résistante au phishing sont les trois mesures dont l’impact réel dépasse largement celui d’un mot de passe complexe de plus.